搜索


作者: Gartner 研究副总裁 周玲
Gartner 高级研究总监 李彬
Gartner 高级研究总监 陈延全
Gartner 研究副总裁 蔡惠芬
在地缘政治与监管压力的影响下,数字主权已成为董事会的战略重点,并逐渐成为战略规划和风险管理中的基本考量。随着企业机构在全球范围内不断扩大数字业务版图并采用新技术,保持对数据、基础设施、技术和合规事务的控制能力,比以往任何时候都更加重要。
基础设施与运营(I&O)领导者及其团队必须使自身战略与董事会层面的优先事项保持一致,以应对地缘政治和监管压力的影响。Gartner指出,数字主权主要由数据主权、运营主权、技术主权三层构成。I&O领导者必须理解数字主权频谱,制定全面的数字主权战略,以明确和制定适合的解决方案并管理相关风险。
解读数据主权频谱
数据主权已成为一项关键考量因素,这不仅关乎云技术的应用,也影响着人工智能(AI)应用的加速落地。相关监管要求可能涵盖从适度的监管审查到严格的数据本地化限制等多种形式,具体取决于各国的国家数据安全规定。数据主权频谱有助于I&O领导者快速识别区域合规门槛、数据流通限制和运营风险(见图1)。
图1:探索数据主权频谱
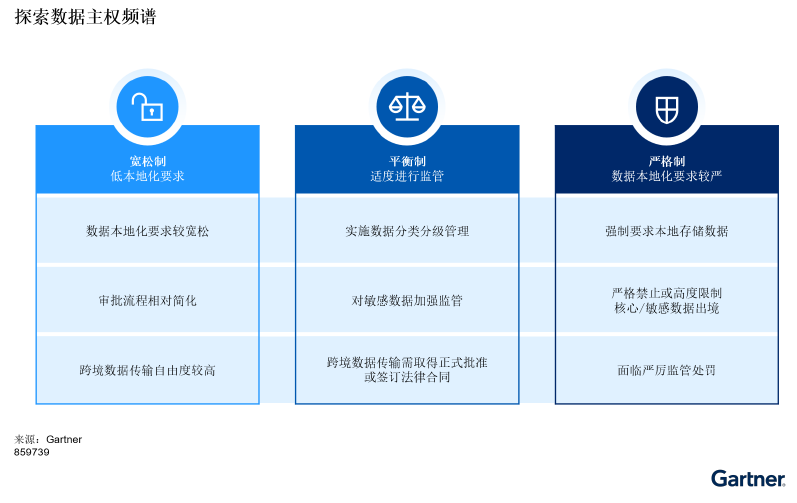
将此类数据主权频谱作为基础参考框架,有助于企业机构初步了解和梳理不同地区的总体要求,从而明确各地区或国家的数据主权要求,并依据当地法律法规要求制定相应的数据主权战略。
运营主权如今缘何如此重要
运营主权关注的是真正运营、支持和接触IT系统及数据的角色,而不仅仅是数据存储的位置——但这是数据主权的核心。其重点包括管控提供商运营、人员、权限、关键基础设施(特别是云和AI基础设施环境)的访问路径。NIS2、DORA、GDPR相关规定、欧盟/英国的金融外包规则,以及政府出台的数据访问法(如美国的云法案和中国的网络安全法)等法规,对关键基础设施管理和运营提出了严格的控制要求。这推动了企业机构和关键基础设施运营商(如云服务提供商或云AI基础设施供应商)采取更严格的运营主权控制措施,例如:
严格的特权访问管理
客户托管加密密钥
事件报告机制
本地公民运营与支持,而非国际远程支持和运营
退出策略
目前,主流云服务提供商以及部分新兴云服务商已推出“主权云”或“主权 AI 基础设施”产品,具备支持欧盟境内运营、合作伙伴托管云、外部密钥管理以及数据与遥测隔离等能力,但不同供应商和地区之间能力差异明显,这些产品功能往往落后于其全球云平台,特别是对超大规模云服务商而言。
I&O领导者应重新定义运营模式,并与法务、合规及安全团队协作,重点回答以下问题:
运营访问控制:管理员角色由谁承担?可登录控制台和管理平面的角色及其访问权限范围为何?
支持人员所在地及其适用司法辖区:服务支持和运营人员位于何处?他们受哪些法律体系管辖?
管理与变更操作:谁负责发起和审批配置变更、应用部署、补丁更新以及事件响应干预?
密钥管理:企业机构是否能够独立生成、存储和管理密钥?同时是否能通过客户自管理密钥、外部密钥管理系统或客户自有硬件安全模块(HSM)实现对密钥生命周期的全面控制,而无需依赖服务提供商?
日志与遥测数据流向:日志、指标和追踪数据存储在哪里?适用何种司法辖区?工程师能够访问哪些遥测数据?这些数据是否会跨区域传输?
更高水平的运营主权通常伴随着更高的成本和复杂性,包括配置本地运维团队、建设专属区域基础设施、加强密钥管理能力以及建立退出准备机制等要求。因此,企业机构应采取风险导向的方法,优先将这些措施应用于关键业务和受监管工作负载,以确保合规收益能够抵消其带来的成本和运营影响。
重新审视IT韧性:技术主权的兴起
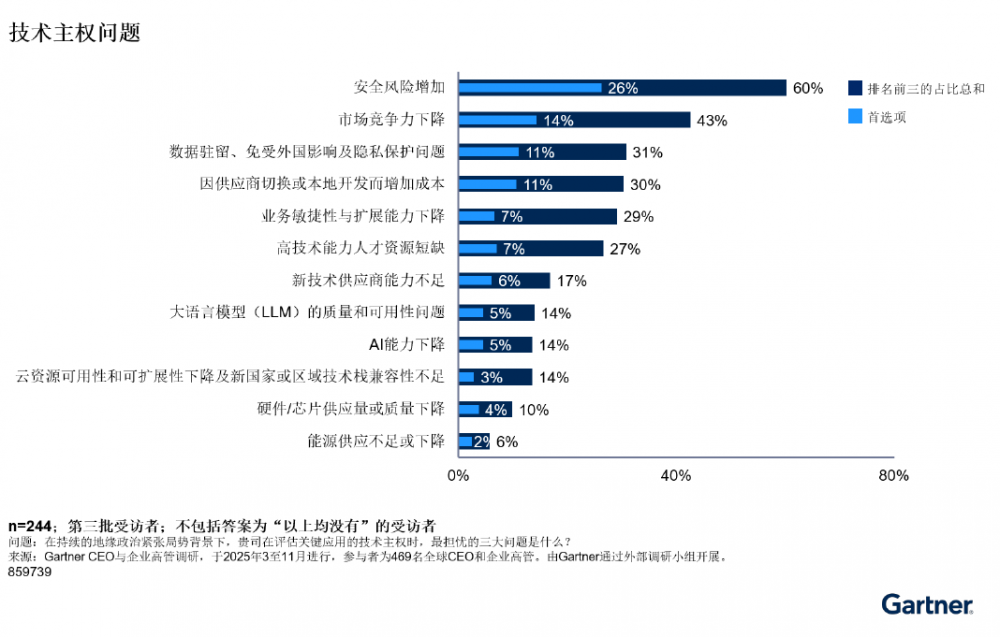
随着地缘政治不确定性加剧、贸易摩擦升级,全球供应链和全球技术提供商的可靠性正面临挑战。技术主权已成为政府和企业机构保障IT韧性、维护业务连续性以及降低对外部供应商依赖的重要议题。自主可控能力的重要性不仅体现在能够帮助企业机构在外部环境发生重大扰动时维持运营,还能持续推进关键创新,并在快速变化的风险环境下保持自主决策能力。Gartner研究显示(见图2),企业机构最关注的三大技术主权问题包括安全风险增加(60%)、市场竞争力下降(43%)、数据驻留不确定性(31%)。对于I&O领导者而言,企业机构对关键技术的自主可控能力水平,已经成为一项战略议题。这种自主能力不仅关系到企业机构在动荡期间能否持续运营,也关系到其创新能力建设以及长期竞争优势的保持。I&O领导者应:
不仅评估AI数据的存储位置,还应关注模型、基础设施、训练环境、推理运营以及AI生成内容由谁控制。
基于域外法律适用风险、供应商依赖程度、运营控制能力以及技术整合风险等维度,对工作负载进行评估。
建立严格的架构治理机制,限制采用容易造成供应商锁定的专有服务,避免形成对单一供应商生态系统的隐性依赖。
图2:技术主权问题