
 搜索

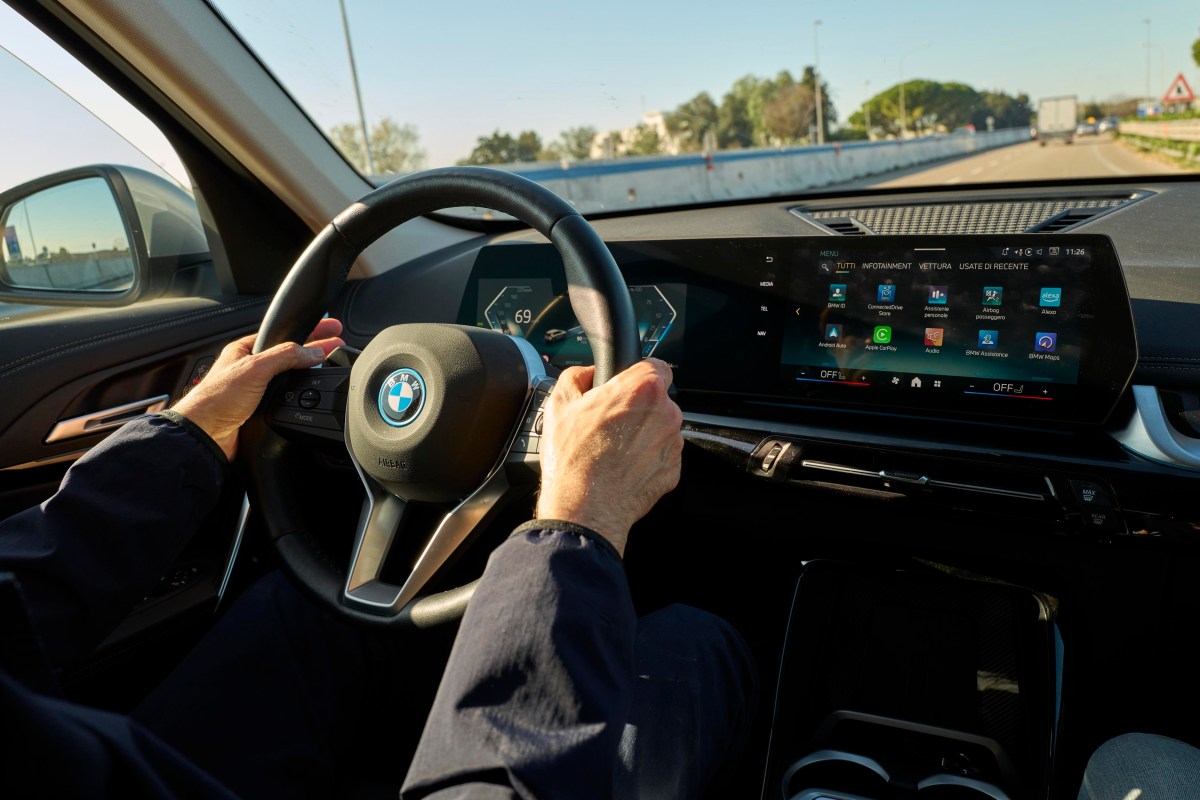
我们常听到这样的说法:现代汽车,本质上就是装在轮子上的智能手机。正如你口袋里的手机一样,停在你家车道上的汽车,也在悄无声息地收集着海量数据——从你的驾驶路线、加速频率、刹车力度,到转弯幅度,无所不包。
这种数据收集行为的合法性,一直饱受争议。去年,美国联邦贸易委员会对通用汽车进行了处罚,原因是其未经用户明确同意,便非法收集并出售了用户精确的位置和驾驶行为数据。其他汽车制造商,如福特和本田,也因让客户难以选择退出数据收集而面临小额罚款。尽管行业观察人士长期怀疑其他汽车制造商也存在类似行为,但直到最近,这一做法才得到系统性调查。
本周,东北大学的研究人员携手《消费者报告》,对联网汽车的隐私行为进行了深入剖析。研究团队利用《消费者报告》测试车队中的二十余辆汽车,试图解答几个关键问题:哪些汽车在传输数据?数据流向了何方?数据是否会跨境传输?哪些个人身份信息被泄露了?
项目负责人、东北大学网络安全与隐私研究所前所长戴维·乔夫内斯表示,他们的目标是揭示现代汽车数据追踪的广泛程度,并强调车主对其数据的可见性和控制权究竟有多少。
“我认为,结论令人担忧,”乔夫内斯在接受采访时如是说。
为了全面掌握情况,研究人员分析了目前在美国销售的19个品牌的21款近期车型,以及与这些活跃车辆相关的30个配套移动应用。
对于直接从汽车发送的流量,研究团队确定了目标域名,其中包括各种第三方追踪公司。尽管他们无法在不破解车辆的情况下解密加密的有效载荷数据,但已足够揭示问题的严重性。
拦截Wi-Fi流量相对容易。研究人员在每辆车里放置了一台树莓派,将其连接到车辆的Wi-Fi,同时通过移动热点路由其互联网连接。这样,他们就能在汽车行驶时监控外发的Wi-Fi流量。
捕获蜂窝流量则需更具创意的方法。为避免部署未经授权的蜂窝基站干扰公共网络,研究团队搭建了一个汽车大小的法拉第帐篷。这个帐篷阻断了车辆与外部蜂窝基站之间的所有信号传输,迫使汽车回退到受控的Wi-Fi连接。
结果触目惊心:所有21辆汽车都通过Wi-Fi向至少一个第三方域名传输了数据。超过一半的汽车联系了专门从事广告、追踪或分析(ATA)的域名。像Adobe、LexisNexis和Amplitude这样的公司,正收集着有关你的车辆或驾驶行为的详细信息,然后出售给保险公司或用于向你投放广告。
相关内容
- 你的汽车,正在出卖你的数据
- 通用汽车就出售驾驶习惯数据给保险公司一事,与加州诉讼方达成和解
- Mozilla研究揭示:“现代汽车,隐私的噩梦”
配备了先进信息娱乐系统的汽车,特别是那些运行谷歌Android Automotive OS并配备Google Automotive Services的汽车,联系的第三方域名数量最多。乔夫内斯指出,汽车制造商选择的软件平台,直接影响着有多少数据会流向第三方。例如,谷歌的平台就内置了与谷歌自身服务和外部实体通信的例程。
“我们还通过汽车内置的应用程序发现了大量追踪行为,”乔夫内斯说。“如今,汽车基本上正在变成全球性的智能手机。”
移动应用同样是不安全的环节。研究团队发现,七个配套应用——HondaLink、Lincoln、MyNissan、myCadillac、myChevrolet、myBuick和myGMC——将车辆识别号码(VIN)、电话号码和精确位置等敏感信息直接传输给了广告网络。超过70%的测试配套应用联系了至少五个独特的ATA域名。
研究人员对车辆VIN与可识别个人数据的配对尤为警惕,这使数据经纪人能够为单个驾驶员建立详细的档案。
“我们可能会想,‘哦,好吧,如果在线公司可以追踪你的在线行为,但你在车里,他们还会追踪你开什么车吗?’”乔夫内斯说。“而我们发现,他们确实会。而且这些数据会流向那些大多数消费者可能从未听说过或与之打过交道的公司。”
汽车制造商对研究结果的反应各异。一些公司为其做法辩护,称其符合法律规定;而另一些则承认存在漏洞,并发布了软件修复。例如,本田要求其分析提供商Amplitude删除所有收集的位置数据,并在东北大学团队提出研究结果后更新了HondaLink应用,停止传输地理位置信息。
乔夫内斯认为,更深层次的问题在于,消费者在购买联网汽车或设置其应用程序时,往往不清楚自己同意了什么。大多数驾驶员不会坐在经销商停车场里,在小巧的仪表盘屏幕上阅读冗长的隐私政策,然后再同意条款。
“因此,我认为这不会带来太多信任,”乔夫内斯说。“我认为汽车制造商最好能重新赢得这种信任。而做到这一点的一个方法是提高透明度,并帮助消费者在做出非常昂贵的购买后,不会在未经更明确同意(而非选择退出)的情况下被收集数据。”