

 搜索


近乎垂直拉升:AI 成放大器,2026 年漏洞报告数量“爆表”
2 小时前
/ 阅读约2分钟
来源:IT之家
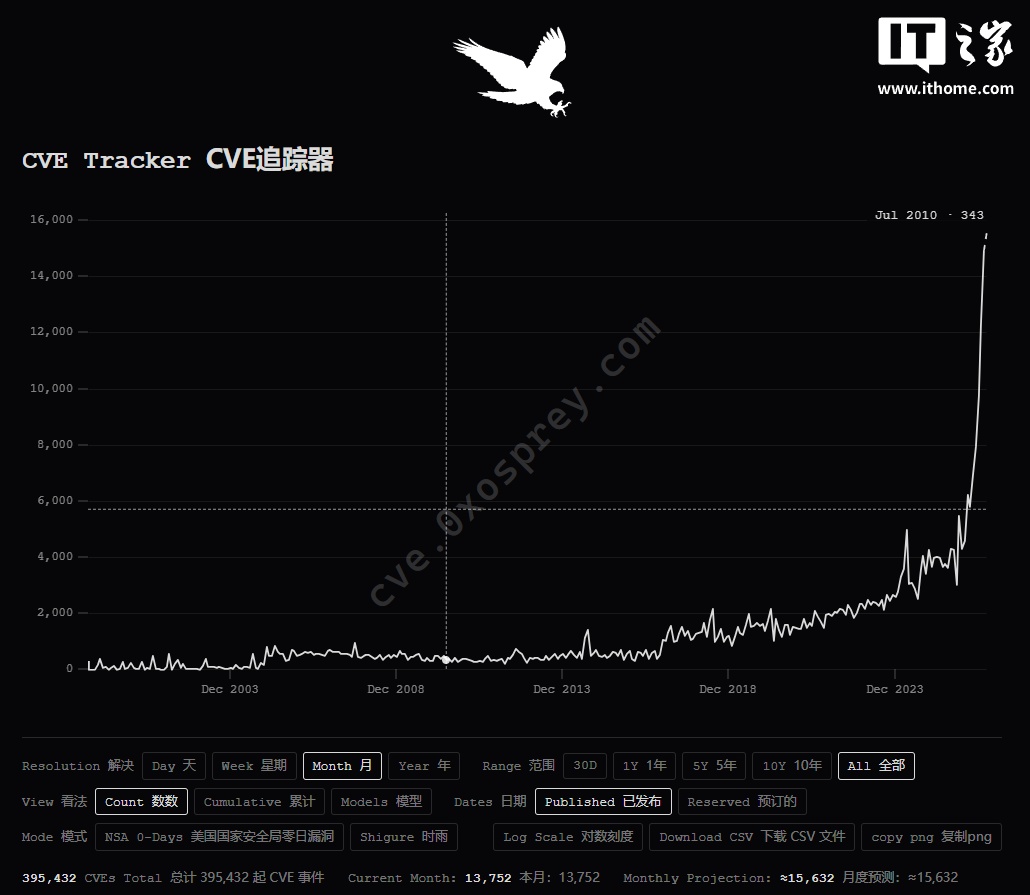
开发者制作网页CVE Tracker,追踪CVE编号漏洞数量变化,呈现2026年以来漏洞报告数量上升曲线。AI成为安全研究放大器,能快速扫描代码等,但漏洞被发现多不意味着系统更危险。
IT之家 10 月 28 日消息,科技媒体 gigazine 今天(10 月 28 日)发布博文,报道称开发者 @0x_Osprey 制作了网页 CVE Tracker,通过可视化图表追踪已获得 CVE(通用漏洞标识符)编号的漏洞数量变化,清晰呈现出 2026 年以来漏洞报告数量的陡峭上升曲线。
IT之家注:CVE 是全球广泛使用的漏洞编号体系,通常被安全研究者、软件厂商和企业用于追踪、修复与通报安全缺陷。CVE Tracker 将这些公开记录整理为趋势图,用户还可查看主流 AI 模型的发布时间,从而观察其与漏洞发现高峰之间的关联。
报道指出,AI 公司往往会在模型正式发布前,就使用测试版本开展漏洞挖掘和报告,因此模型上线时间未必与漏洞数量激增完全同步。
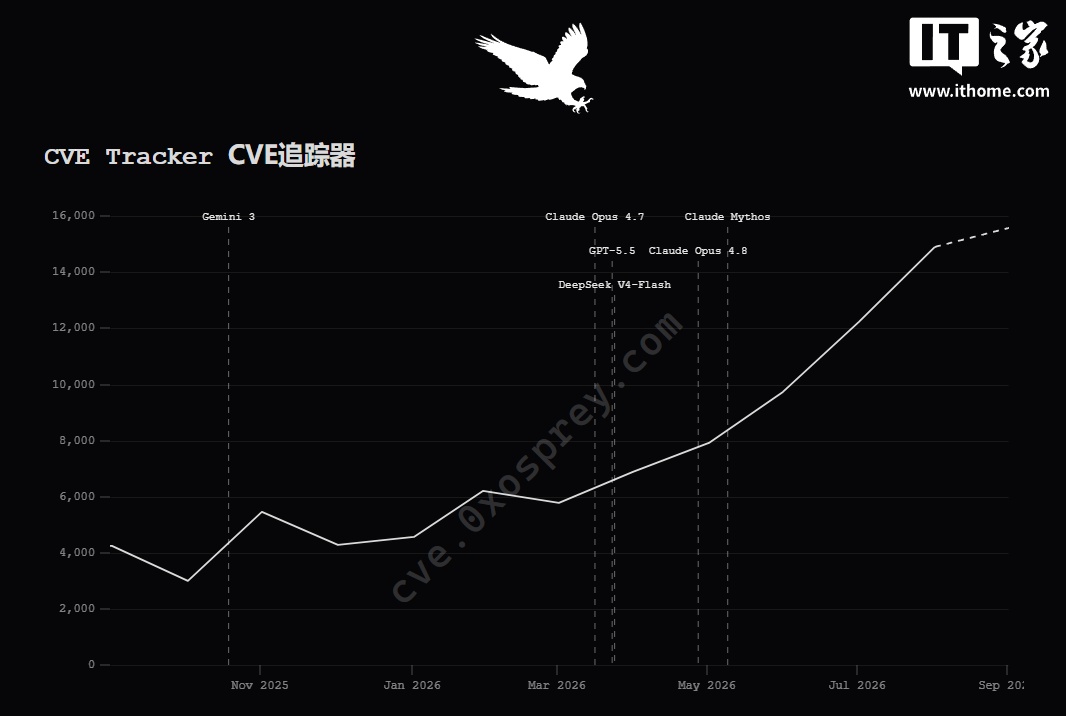
该媒体称 AI 正在成为安全研究的“放大器”,能更快速地扫描代码、复现异常行为、整理报告,从而让人力难以覆盖的软件角落也被纳入检查范围。
但漏洞“被发现得更多”,并不必然意味着系统“变得更危险”。更多报告既可能暴露真实风险,也可能带来低质量、重复或难以验证的漏洞报告,进而加重开源维护者和安全团队的分诊压力。
