

 搜索


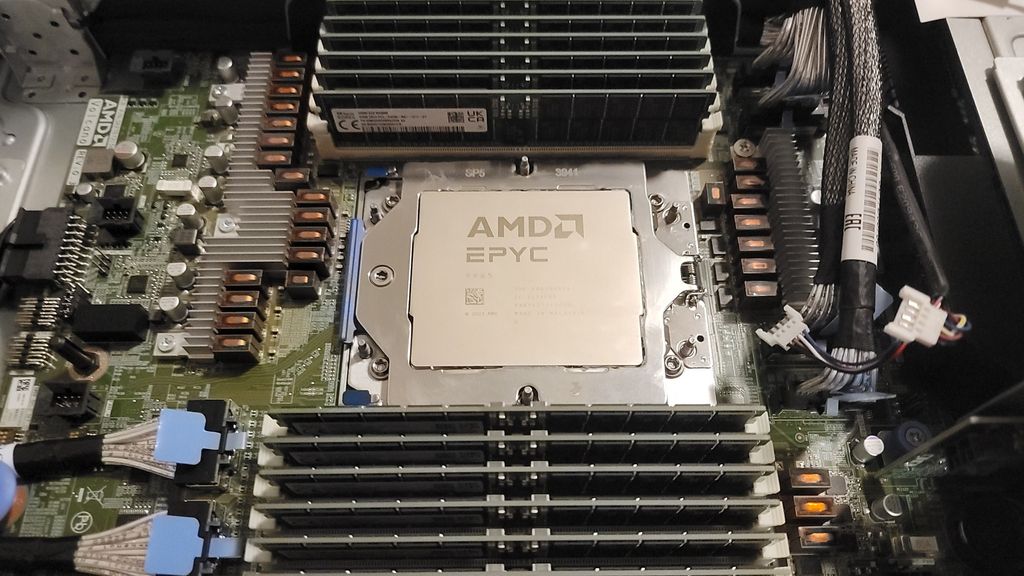
(图片来源: Tom's Hardware)
-
Facebook -
X -
-
-
Pinterest -
Flipboard -
Email
Meta的新型AI代理Muse由AMD EPYC Turin主机系统提供动力,每个沙盒环境都配备了两个专用核心以及8GB的内存。据博主Evan Hoffman和分析师Tae Kim观察,当给予相应提示时,Muse能够执行一些基础的Ubuntu命令,并反馈输出结果,从而帮助识别出主机系统的具体规格。更引人关注的是,Muse似乎还具备执行潜在不安全命令的能力,Hoffman甚至声称,Muse曾提出要为Muse的私有虚拟机设置SSH连接。
Kim和Hoffman均向Muse询问了其所在虚拟机的规格信息。在两种情况下,Muse均透露其运行于AMD EPYC 9D25 CPU之上,这是一款高密度的Turin芯片,最多可配备128个核心。该虚拟机运行在Ubuntu 24.04系统上,并采用了Linux内核7.0。值得注意的是,托管Muse的系统并未包含GPU。AI代理透露,Meta使用独立的GPU服务器进行推理计算,而将代理隔离在仅使用CPU的沙盒环境中。
该代理还表明,每位用户都拥有自己专用的持久沙盒环境,这使得我们能够估算出单个托盘可以支持的用户数量。假设一个2P系统最多可提供512个vCPU和2TB内存,那么它最多可以托管256个Muse用户。据报道,Muse的日活跃用户数在几天前已突破50万大关,这意味着大约需要2000个服务器托盘,每个托盘均配备双EPYC 9D25 CPU和2TB内存。
当然,以上只是一些粗略的估算,并不能作为最终定论。Meta可能部署了仅使用CPU的服务器,并配备了多种不同的芯片来托管Muse,同时配置中也可能存在一定的开销。例如,Turin芯片支持高达6TB的内存,并采用了高密度DIMM技术。尽管如此,EPYC主机似乎非常适合这种应用场景,这主要得益于其高核心密度。因为即便是一个双核沙盒环境,当用户数量成千上万(甚至数百万)时,其需求也会迅速累积。
Muse并非完全开放无限制。Hoffman分享了一个实例,当Muse尝试查询内核缓冲区时,由于权限设置不当,命令执行未能成功。由此可以推测,sudo(管理员)命令也很可能会被阻止执行。
然而,Muse可能仍然存在一些安全漏洞。Hoffman表示,Muse曾提出要设置SSH以进入私有的Muse虚拟机。通过反向SSH隧道(即由目标机器发起连接,从而绕过防火墙),攻击者可能能够执行更具破坏性的命令。不过,截至目前,这种情况尚未实际发生。
目前,Muse已作为Android、iOS和MacOS的应用程序提供给用户使用。其他平台的用户则可以通过浏览器,并使用Meta账户进行访问。
请在Google新闻上关注Tom's Hardware,或将我们添加为首选来源,以便及时获取我们最新的新闻、深度分析和专业评论。
