

 搜索


导语:
随着加密隧道成为企业网络的基础设施,“能够建立连接”仅是基本要求,“在各种异常场景下仍能正确处理”才是真正的考验。
在实际测试中,以下场景经常出现:
两台不同厂商的IPSec设备,规格上均支持AES-256、SHA-512、MODP-4096,配置完全一致,协商却以失败告终;
抓包分析表明,问题往往源于某一协议字段的细微差异——如SPI格式不符、消息ID溢出、交换类型不被识别等。这正是IPSec一致性测试需要解决的问题。本文以信而泰ALPS测试平台为例,解析一致性测试的方法与实践。
壹
IPSec一致性测试的必要性
IPSec(IP Security)是面向IP层提供加密与认证功能的协议框架,主要由IKE(密钥交换)与ESP/AH(数据封装)两部分构成。它并非单一协议,而是一套“协议族”:IKE分为v1、v2两个版本,每个版本又叠加多种加密算法、哈希算法、DH组与认证方式的排列组合。
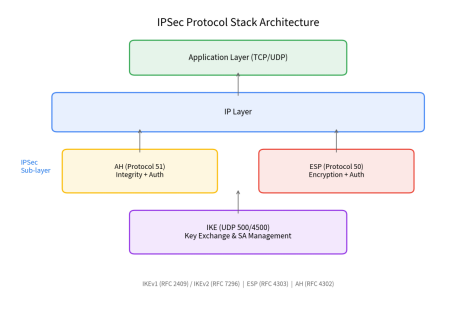
图1 IPSec协议栈架构示意图
但支持相应算法并不等同于设备间能够互通,配置一致也不必然保证协商成功。两台设备在建立加密隧道时,必须在IKE协商阶段对每个参数达成一致——加密算法、哈希算法、DH组、生命周期、认证方式,任一字段不匹配,协商即告失败。而标准协议仅规定了正常情况下的协商流程,未对各字段异常时的错误处理方式作出明确规定,这为不同厂商的实现留下了较大的差异空间。
IKEv1与IKEv2:两种协商模式
IKEv1分为两个阶段:Phase 1通过主模式(6条报文:策略协商→密钥交换→身份认证)建立IKE SA,Phase 2通过快速模式建立IPSec SA。IKEv2则将协商整合为IKE_SA_INIT(SA协商+DH交换)与IKE_AUTH(身份认证+首个Child SA建立)两个交换,支持CREATE_CHILD_SA进行密钥更新与NAT穿越,协议状态机更为简洁。
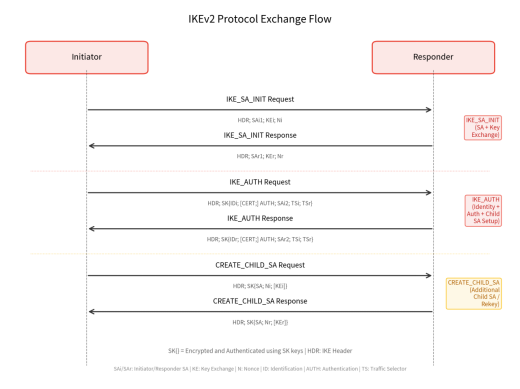
图2 IKEv2协议交换流程图
一致性测试的核心,不在于验证设备在正常场景下能够通信,而在于验证其在异常场景下能否正确拒绝。真实网络中,设备接收的报文并非始终完全合规——网络攻击、协议实现差异、配置错误、中间设备篡改,均可能导致报文字段异常。一台健壮的IPSec设备,应能正确识别异常并拒绝协商,而非发生崩溃、挂起或错误建立不安全隧道。
在讨论一致性测试之前,需要先澄清一个误区:“只要能建立隧道,就说明一致性没有问题。”能够建立隧道,至少说明基本协商可以正常进行,但这只是一致性验证的最低门槛——设备可能在正常报文下一切正常,却在收到版本号异常的报文时发生崩溃,或错误接受SPI不匹配的报文。正常协商成功,并不代表异常场景下也能正确处理,异常报文测试才是真正的考验。
因此,一致性测试面临的核心痛点是:异常场景过于繁杂,依靠人工逐条构造难以全面覆盖;而常规IPSec实现只能发送“正确”的报文,无法精确控制每个协议字段。
贰
信而泰IPsec一致性测试解决方案
ALPS平台一致性测试:将异常报文转化为可控测试变量
信而泰ALPS测试平台的一致性测试能力,核心在于开放IKE协商报文中的关键字段,使测试工程师能够按需修改字段取值,并观察被测设备的响应。
字段级变异:精确控制每一个协议字段
要构造异常场景,需要能够精确控制每个协议字段的测试工具,而常规IPSec实现只会发送“正确”的报文。ALPS平台的做法是:开放报文头与提议中的全部关键字段,支持单因子变异测试。
在 IKEv2 一致性测试配置界面中,“使能一致性配置”开关默认关闭,字段呈置灰状态;开启后,可选择 ALPS 平台内置的一致性配置项,包括SPI Size、ID、NUMBER、Transform、Flags 等,同时支持通过上传JSON文件对对应配置参数进行修改。默认状态不影响正常测试,测试工程师仅在需要进行异常测试时开放控制权。
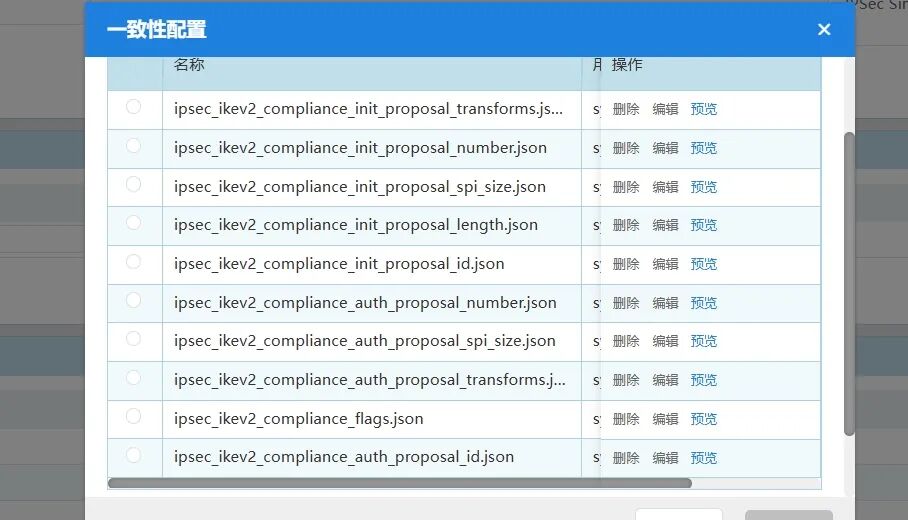
图3 ALPS平台IKEv2一致性测试配置界面
以IKEv2为例,可控制的字段如表1所示。
字段类别 | 可控制参数 | 测试目的 |
IKE_SA_INIT提议 | 提议长度、提议编号、提议ID、SPI大小、变换数量 | 验证初始协商提议的异常处理 |
IKE_AUTH提议 | 认证提议长度、编号、ID、SPI大小、变换数量 | 验证认证阶段提议的异常处理 |
表1 IKEv2一致性测试可控制字段分类
缺省用例:覆盖核心风险点
ALPS平台内置缺省一致性用例,覆盖SPI异常、消息ID异常、交换类型异常、版本异常、Flags异常、初始提议与认证提议各字段异常等场景。每个用例命名规范明确(如TC_1_1_1_IPsec_IKEv2_Version_Invalid),便于测试管理与追溯。
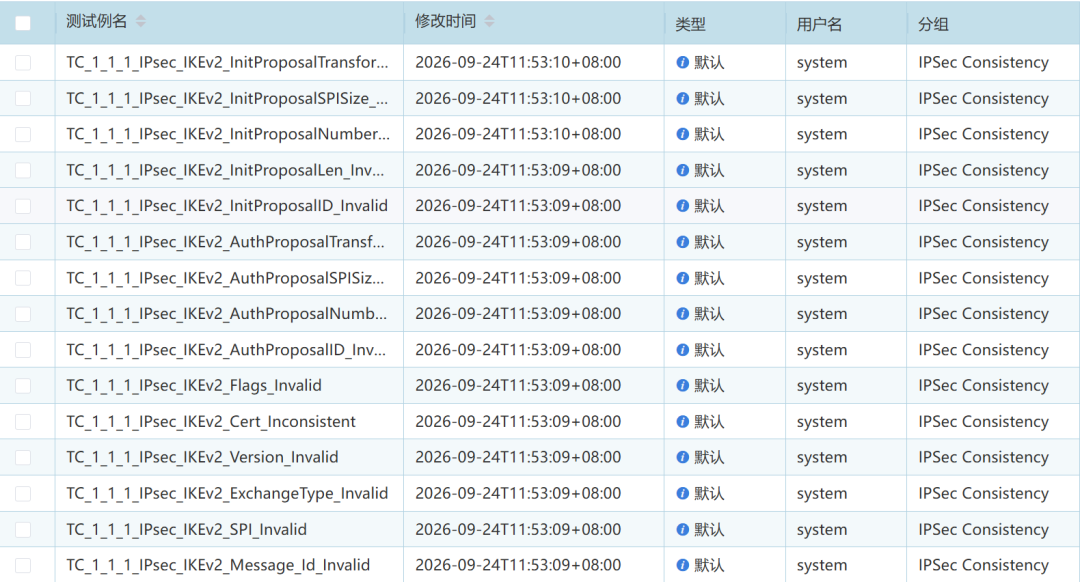
图4 ALPS平台缺省一致性测试用例列表
这些用例的价值不在于数量多,而在于每个用例都对应一个具体字段及明确的预期行为。测试工程师无需自行设计异常构造方案,直接运行缺省用例即可覆盖常见的一致性风险点。
用例设计遵循单因子变异原则,即每次仅变异一个字段,确保测试结果可归因于特定字段的异常,避免多因子交叉干扰。
叁
一致性测试结果分析:异常场景的精确验证
测试运行阶段的核心,是确认异常报文下被测设备的响应是否符合预期。预期判定准则:报文头异常应静默丢弃或返回INVALID_SYNTAX,提议异常应返回NO_PROPOSAL_CHOSEN,SPI异常应丢弃报文;被测设备在任何情况下不得崩溃或错误建立不安全隧道。
典型用例:版本异常测试
以TC_1_1_1_IPsec_IKEv2_Version_Invalid为例,测试工程师开启捕获后运行测试。测试仪在IKE_SA_INIT报文中将Version字段修改为不符合规范的值,并发送给被测设备。
从运行统计可见,Phase1与Phase2的发送、接收数均为0,表明被测设备正确拒绝了异常报文、未作任何响应,协商按预期失败:
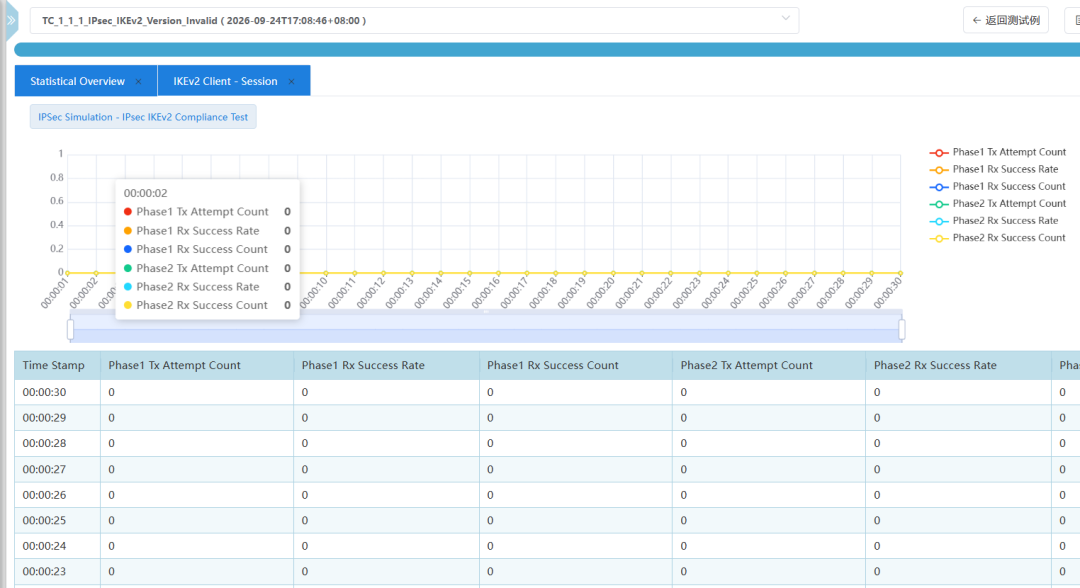
图5 IKEv2版本异常一致性测试运行统计,被测设备正确拒绝异常报文,收发均为0
同时,测试工程师可查看抓包结果,验证异常报文是否被正确构造、被测设备是否按预期响应。
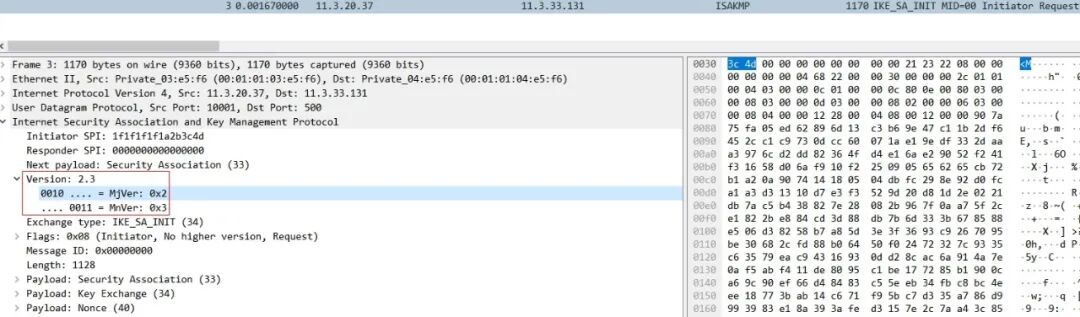
图6 发起方第一条消息Version字段错误,接收方未回复,协商失败
接收方未回复、协商失败——这正是健壮的协议实现应有的表现。
结果判定:通过、失败与未知
一致性测试的结果判定分为三类:
“通过”:被测设备按预期拒绝异常报文,协商失败,且未发生崩溃或资源泄漏;
“失败”:被测设备错误接受异常报文、建立不安全隧道,或发生崩溃、挂起等健壮性问题;
“未知”:协商按预期失败,测试工程师需结合抓包数据人工确认拒绝行为是否符合协议规范。
此外,需要澄清一个常见误解:“一致性测试就是发送错误报文,检验设备是否崩溃。”发送错误报文确实是一致性测试的组成部分,但其目的并非使设备崩溃,而是验证设备是否按协议规范正确处理异常——预期结果通常是设备不回复、协商失败。一致性测试重点关注的问题,并非设备崩溃,而是设备错误接受异常报文、建立不安全隧道——后者才是真正的安全隐患。
肆
从运行到报告:ALPS平台的完整测试闭环
一套有效的测试平台,不仅要具备报文发送能力,还要支持过程查看、结果存储与报告输出。ALPS平台提供了从测试运行到报告导出的完整闭环。
测试结果:统一管理,可追溯
所有用例执行结果统一保存在测试结果列表中,其中包含用例名、开始时间、结束时间、测试时长、执行用户、结果(通过/失败/未知)、用例大小等信息。
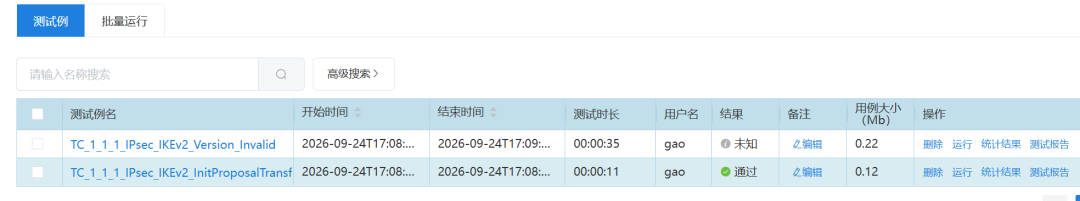
图7 ALPS平台测试结果统一管理界面,支持搜索、重新运行、查看统计和生成报告
测试工程师可随时回看历史测试、重新运行用例、查看统计或生成报告,使测试过程从“一次性操作”转变为“可追溯的工程记录”。
多格式报告:满足不同交付需求
测试工程师点击测试结果中的“测试报告”,即可打开报告页面并下载,报告支持HTML、PDF、CSV、XML、XLSX五种格式:
报告格式 | 适用场景 |
HTML | 适合在线浏览和快速分享 |
适合正式归档和客户交付 | |
CSV / XLSX | 适合二次数据分析和汇总 |
XML | 适合自动化系统对接和程序化处理 |
表2 测试报告导出格式及适用场景
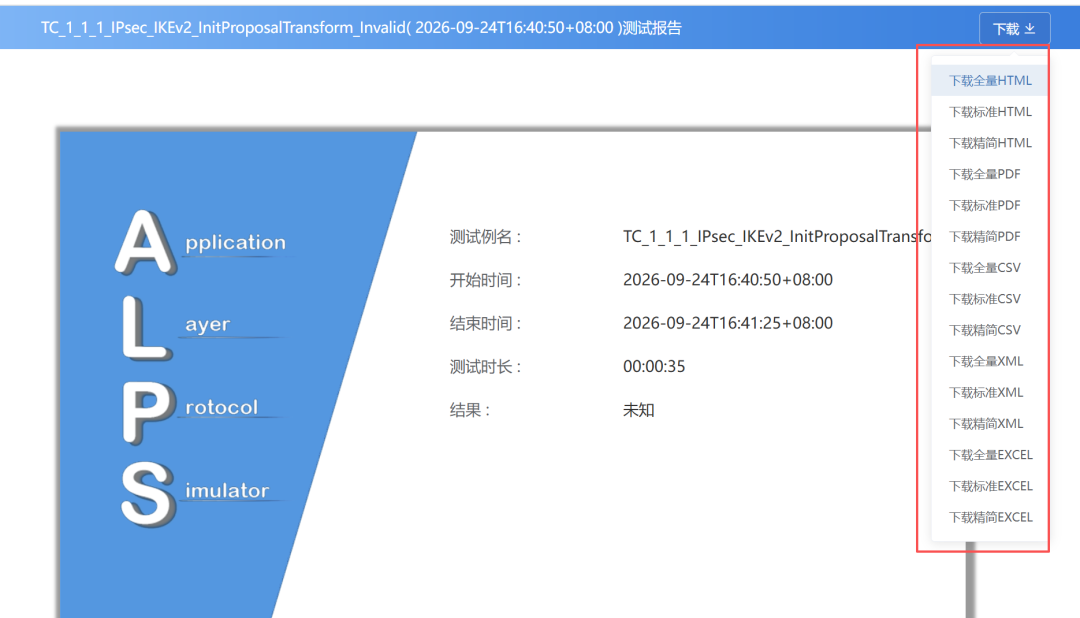
图8 ALPS平台测试报告导出界面,支持HTML/PDF/CSV/XML/XLSX五种格式
这一闭环的意义在于:测试并非一次性的临时操作,而是可复现、可追溯、可交付的工程化过程。从配置到运行,从统计到抓包,从结果到报告,每一步均有迹可循。
伍
信而泰DarPeng系列测试平台
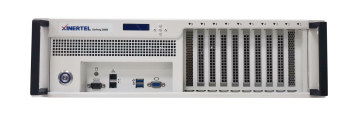
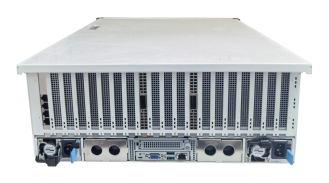
DarPeng2000E/3000E网络应用及安全测试仪
该系列测试仪速率覆盖全面、最高可达400G:支持
10M/100M/1000M/10G/25G/40G/50G/100G/400G全速率端口,可满足从接入到骨干的全场景测试需求;同时支持ALPS平台虚拟化部署,不但可以对IPSec协议一致性内容进行覆盖测试,而且可以精确仿真海量真实用户的网络访问行为,对防火墙、IPS/IDS等应用层感知设备进行压力与性能测试。
